
JFI
Erfahrenes Mitglied
ANZEIGE
Malware, die dein Gerät gerootet hat.Vielleicht hat ja einer eine Idee, woran es liegen könnte

Follow along with the video below to see how to install our site as a web app on your home screen.
Anmerkung: This feature may not be available in some browsers.
Malware, die dein Gerät gerootet hat.Vielleicht hat ja einer eine Idee, woran es liegen könnte
Malware, die dein Gerät gerootet hat.
Ggf würde ich erst mal checken, ob das Gerät wirklich gerootet ist.Gute Idee, und woran erkennt man das als Smartphone DAU ?

Teste mal SafetyNet
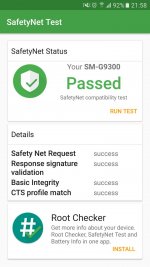

Ist dein Gerät vielleicht nicht für den deutschen Markt bestimmt? Damit hatte ich mal Probleme. Das lässt sich über die S/N herausfinden: #*06*
Hi, mein Handy hat eine andere Modellbezeichnung -> SM-G930FD
Du hast ein SM-G9300. SM-G9300 ist ein chinesisches Modell. So viel ich weis - auf allen chinesischen (nicht internationalen) Modellen ohne gerootet zu sein - können keine Google Dienste und Apps installiert werden und ohne Google bekommst keine DKB Apps drauf. Dein Handy ist doch höchstwarscheinlich zumindestens manipuliert.
Samsung Duos Geräte aus der S-Serie sind nie für den deutschen Markt bestimmt.
Sämtliche Google Dienste laufen auf dem Gerät einwandfrei, die Banking App der DKB selbst ja auch

[FONT="]Bisher wurden Angriffe gegen App-basierte TAN-Verfahren und Mobilebanking von betroffenen Banken eher als akademische Kapriole abgetan. Sie seien, wenn überhaupt, nur unter Laborbedingungen und dazu unter wiederkehrend hohem manuellen Aufwand zu realisieren. Um diese Sichtweise zu korrigieren, haben wir das Programm Nomorp entwickelt, das in der Lage ist, zentrale Sicherungs- und Härtungsmaßnahmen in weltweit 31 Apps vollautomatisch zu deaktivieren und somit Schadsoftware Tür und Tor öffnet. Unter den Betroffenen stellen deutsche Unternehmen mit 20 Finanz-Apps die größte Fraktion.[/FONT]
Zum PhotoTAN-Verfahren liegen m.W. keine öffentlichen Spezifikationen vor. Insbesondere lässt sich daher nicht sagen, ob das Verfahren sicher ist vor Man-in-the-Middle-Angriffen, weshalb m.E. erstmal die Nullhypothese gelten sollte, es sei nicht sicher. Die comdirect (identisches Verfahren) sagt dazu öffentlich sinngemäß: "Vertrauen Sie uns" (Höhö) und "wir stellen keine Beispiel-Bilder zur Verfügung, weil das die Sicherheit des Verfahrens kompromittieren könnte" (Alarm!). Das Verfahren kann wohl der Bank sagen, dass auf dem Handy vermutlich das gewünschte Programm läuft, aber es kann Dir m.M.n. nicht garantieren, dass die Überweisungsdaten nicht durch einen Dritten manipuliert wurden. Mir wäre umgekehrt aber auch nicht bekannt, dass sich das jemand schon mal genauer angesehen hätte. (Falls hier jemand gegenteilige Infos hat, freue ich mich über Nachricht!) Die publizierten Angriffe gehen alle von dem Fall aus, dass Du auf ein und demselben Gerät eine Überweisung eingibst und freigibst. Nicht vergessen bei PhotoTAN: Der Aktivierungsbrief muss aufbewahrt werden, aber für immer geheim bleiben!Ich nutze bei der DKB nur Chiptan.
Bei der CoBa nutze ich nur die PhotoTAN App auf dem Handy, eingeloggt habe ich mich seit dem letzten Passwortwechsel nicht mehr vom Handy.
Damit sollte ich auf der sicheren Seite sein, oder? Es handelt sich ja dann um eine echte Kanaltrennung.

Welche sind das für Cronto?Das gute an Photo-TAN ist, dass es günstige Geräte gibt (10 bis 15 EUR), mit denen man die Tans generieren kann. Übrigens auch für verschiedene Konten!
Gibt es bei der Allianz.Gibts das Notfallpaket der DKB auch vergleichbar über irgendne Versicherung?

Gibt es bei der Allianz.
kostenlos, ohne Jahresgebühr?haben ja genau so genügend andere Karten.
Barclaycard Visakostenlos, ohne Jahresgebühr?

Werde die DKB wohl demnächst kündigen.
Habe die Vorteile verglichen und schon alles mit anderen Karten abgedeckt:
Ausland ATM ohne AEE: Santander, ggf. Barclay Visa Black nach Wechsel
Online / POS ohne AEE: Advanzia, N26, Santander, Revolut, TW, etc pp
Notfallpaket: Barclaycard
Tickets: Eh nix in der Nähe
Oder übersehe ich etwas?